ARP memiliki kegunaan untuk menyediakan komunikasi IP dalam broadcast domain layer 2 dengan cara melakukan pemetaan atau mapping sebuah IP addres ke MAC addressnya. Sebagai contoh Host B ingin mengirimkan informasi ke Host A tetapi belum mengetahui info mac address Host A di dalam ARP cache nya. Host B akan mem-broadcast pesan/message untuk setiap host di dalam broadcast domain untuk mendapatkan mac address. Sementara itu, karena ARP mengijinkan balasan yang serampangan dari sebuah host meskipun sebuah ARP request tidak diterima, sebuah ARP spoofing attack dan poisoning of ARP dapat terjadi. Setelah serangan, seluruh traffic dari device yang diserang akan mengalir melalui komputer penyerang, lalu ke router, switch, atau host.
Seorang oknum pengguna dapat menyerang host, switch, dan router yang terkoneksi dengan jaringan layer 2 anda dengan melakukan poisoning ke ARP caches dari system yang terkoneksi ke subnet dan menangkap traffic yang ditujukan ke host lain di dalam subnet tersebut. gambar dibawah menunjukkan contoh dari ARP poisoning.
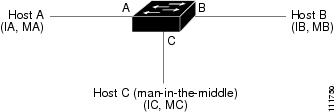
Seorang oknum pengguna dapat menyerang host, switch, dan router yang terkoneksi dengan jaringan layer 2 anda dengan melakukan poisoning ke ARP caches dari system yang terkoneksi ke subnet dan menangkap traffic yang ditujukan ke host lain di dalam subnet tersebut. gambar dibawah menunjukkan contoh dari ARP poisoning.


